O iPhone já sabe detetar burlas. Mas vem desligado...
O iOS 27 traz uma proteção contra as burlas em que alguém se faz passar pelo banco e leva a vítima a autorizar o pagamento. Vem desligada, depende das apps e ainda não se sabe que apps a usam.
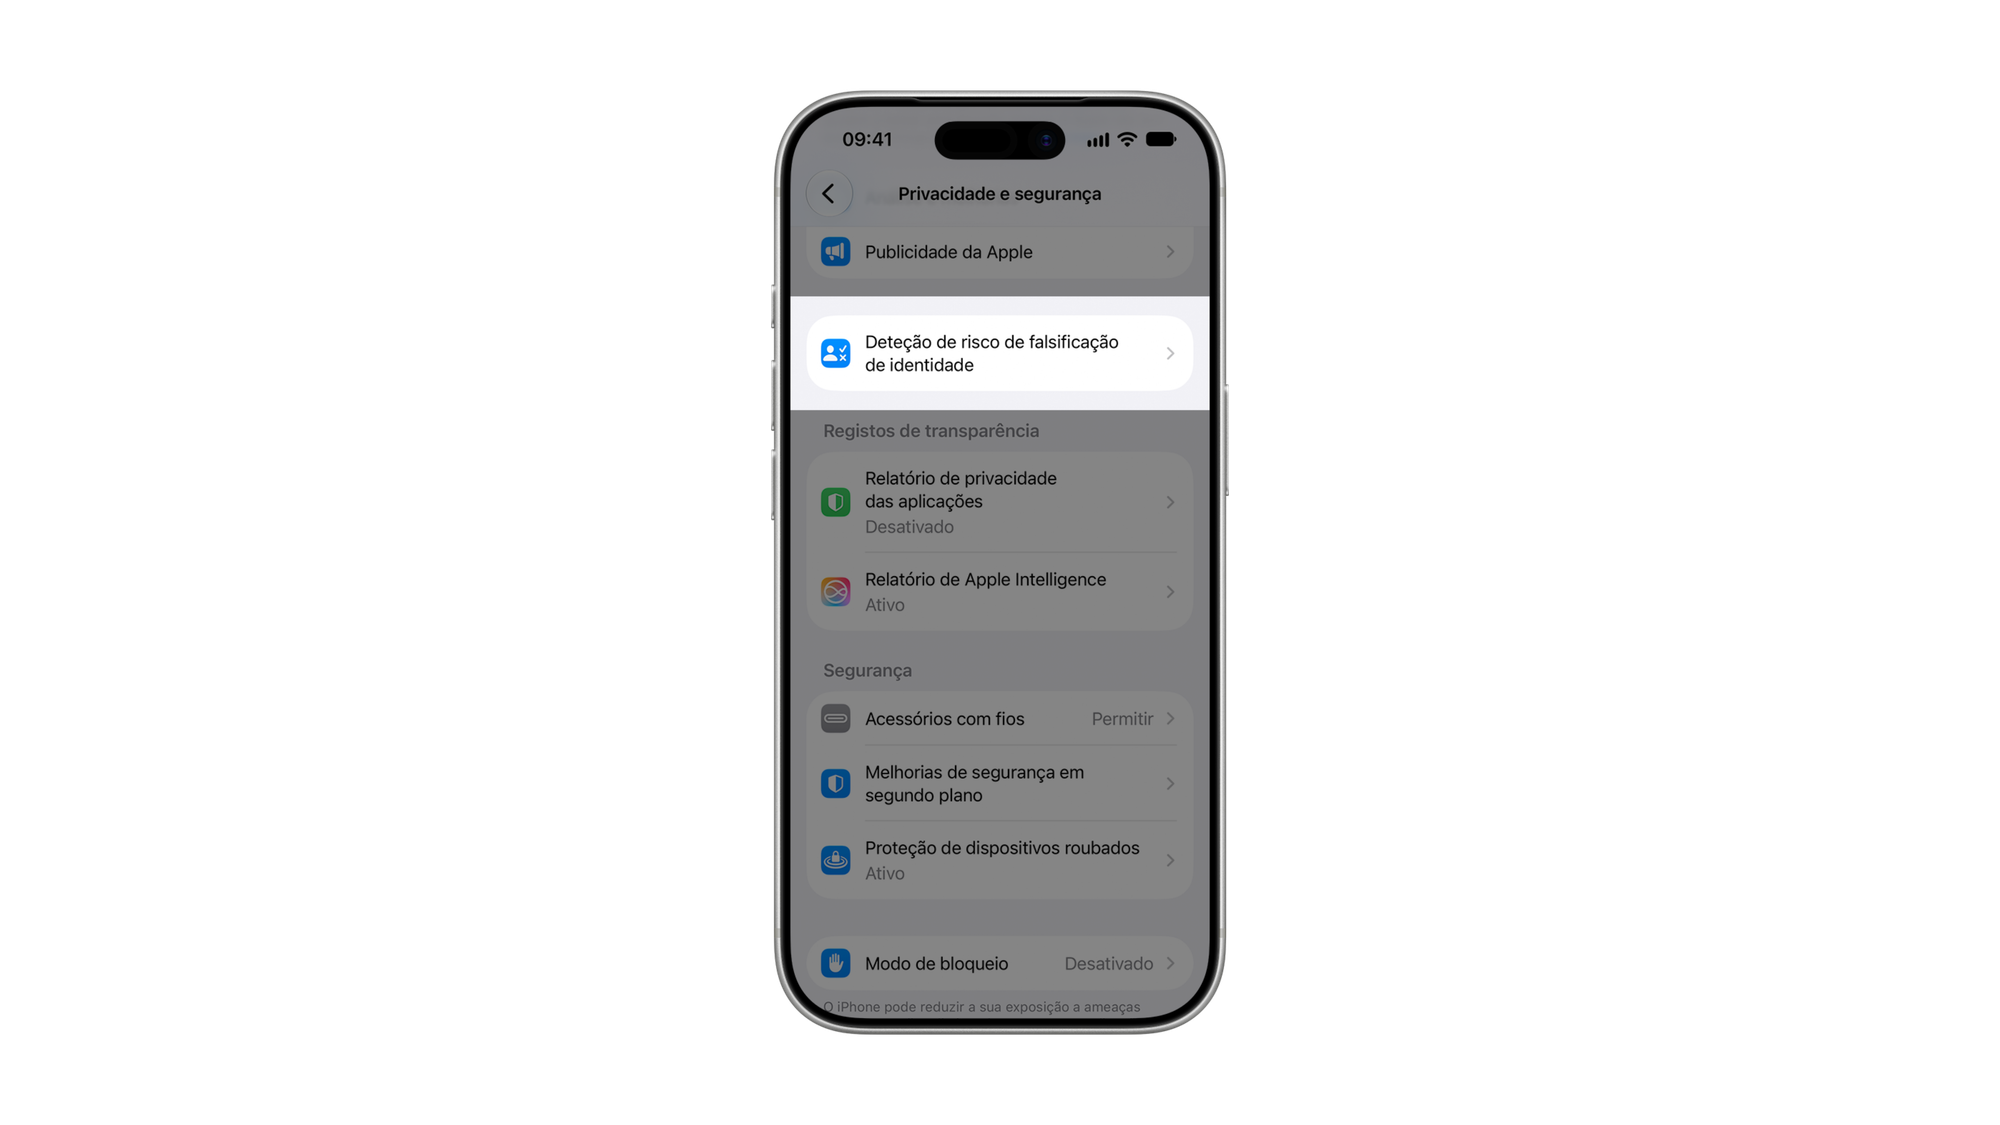
O iOS 27 inclui uma funcionalidade a que a Apple chama, em português, Deteção de risco de falsificação de identidade. Foi pensada para um tipo de burla contra o qual a autenticação de dois fatores pouco pode fazer. Alguém faz-se passar pelo banco, por um organismo público ou por uma pessoa de confiança e convence a vítima a fazer ela própria um pagamento ou a alterar os dados da conta. Como é o titular que executa a operação, o sistema do banco vê tudo como legítimo. A opção vem desligada por defeito. Quem a quiser tem de ir a Definições, Privacidade e Segurança, Deteção de risco de falsificação de identidade, e ativar Partilhar com Programadores.
Quando uma app compatível precisa de confirmar uma ação sensível, como uma transferência ou a mudança da palavra-passe, pode pedir ao iPhone uma avaliação de risco. O sistema analisa no próprio dispositivo padrões de interação, tempo, contexto e dados básicos dos sensores, e devolve apenas um de três níveis: desconhecido, médio ou elevado. A app não recebe os dados que levaram a essa conclusão e a Apple garante que nunca analisa o conteúdo das Fotografias, Mensagens ou Mail. O que fazer a seguir fica sempre a cargo da app, que pode pedir nova confirmação de identidade, impor uma espera ou mostrar um aviso.
O atraso imposto às alterações mostra a quem isto se dirige. Se alguém pedir ao utilizador para desligar a opção, a Apple diz que pode estar perante uma burla, e por isso as alterações podem demorar até 24 horas a produzir efeito. Um burlão que conta com minutos de pressão perde essa margem. As definições guardam ainda um registo das apps que pediram avaliações e dos motivos, a única forma de perceber se alguma app instalada adotou o sistema, já que a Apple não publicou uma lista.
O cenário que a Apple descreve é o mesmo que o Gabinete Cibercrime da Procuradoria-Geral da República detalhou num alerta de 15 de junho. Os criminosos enviam SMS ou emails em nome do banco, recolhem as credenciais numa página falsa e depois telefonam como falsos técnicos de cibersegurança para convencer a vítima a "anular" um movimento suspeito que não existe. Na prática, a vítima confirma com o segundo fator a transferência que os próprios burlões estão a fazer. Em agosto, a Associação Portuguesa de Bancos alertou para chamadas em que o número da associação aparecia falsificado no ecrã. A ferramenta da Apple só entra em jogo quando a confirmação passa por uma app compatível, e não quando o código chega por SMS e é ditado ao telefone. Se os bancos portugueses, ou o MB WAY, vão integrá-la é uma pergunta sem resposta pública.
A Google seguiu outro caminho. No Android 11 e versões posteriores, abrir uma app financeira aderente enquanto se partilha o ecrã numa chamada com um número fora dos contactos dispara um aviso, com uma pausa de 30 segundos e um botão para terminar a chamada. Começou como piloto no Reino Unido e chegou depois ao Brasil, à Índia e aos Estados Unidos. O Android intervém diretamente. A Apple entrega um sinal e deixa a reação a cada programador, o que dá margem aos bancos mas torna a proteção tão boa quanto a implementação de cada app.
A Apple não explica porque a deixou desligada, e quem atende uma destas chamadas dificilmente sabe que tinha de a ligar. Ativá-la hoje não tem custo e não faz nada até uma app a usar. A utilidade real em Portugal depende dos bancos, e não encontrámos nenhum anúncio de adesão.